

Table of Contents
在 2025 年 11 月至 2026 年 1 月之間,地址投毒攻擊成長了 5.5 倍——人們因一個錯誤複製的地址而損失了數百萬美元。感謝其自身的安全機制,Gem Wallet 在您看到之前就將投毒交易從您的歷史記錄中過濾掉。
重點摘要
- 損失高達數億美元——2024 年的一次攻擊造成 6,800 萬美元損失,2025 年 12 月的另一次攻擊耗盡了 5,000 萬美元的 USDT (CoinDesk)。
- Gem Wallet 在錢包層級保護您的資產免受地址投毒——進階過濾自動移除投毒交易,以使用者的安全為考量。
Gem Wallet 如何在 2024 年發現地址投毒
Gem Wallet 在 2024 年初就開始建構自己的地址投毒安全機制——遠早於攻擊成為主流威脅。
隨著 TRC20 上 USDT 使用者數量的成長,錢包充滿了垃圾交易:介面變得雜亂,這些微轉帳成為盜竊的誘餌。被盜資金的案例正在增加。
團隊同時看到了兩個問題——介面失去了實用性和清晰度,而真正的攻擊載體正在打擊使用者。當其他錢包忽視這個問題,並在幾年後才開始過濾此類交易時,Gem Wallet 是最早到達的——因為它不斷追蹤可能傷害其使用者的威脅。
什麼是地址投毒
地址投毒是一種詐騙,攻擊者在您的交易歷史記錄中植入一個外觀相似的地址,希望您錯誤地複製它。它既不需要您的私鑰也不需要駭客——只需要您從歷史記錄中複製地址的習慣。攻擊者生成一個地址,其首尾字元與您已經使用的地址相符;只有中間不同,幾乎沒有人檢查中間。危險在於攻擊看起來不像攻擊:沒有彈出視窗,沒有簽名請求——只是您歷史記錄中一個看起來熟悉的額外行。
地址投毒攻擊如何運作
攻擊分為三個步驟:
- 準備: 攻擊者在公開區塊鏈上觀察您的活動並生成一個外觀相似的地址。
- 投毒: 他們向您傳送微轉帳——有時是假代幣的零價值轉帳——因此它會與真實的交易一起出現在您的歷史記錄中。
- 陷阱: 下次您從歷史記錄中複製「熟悉」地址時,您的資金就會轉到攻擊者那裡。
這聽起來很原始——但它完美地運作,而且涉及巨額資金。威脅並未停滯不前:僅在 2025 年 11 月至 2026 年 1 月的兩個月內,投毒嘗試就成長了 5.5 倍,網路現在平均每天記錄超過 160,000 次嘗試。僅在 Ethereum 上,使用者在那段短時間內就損失了約 6,200 萬美元。
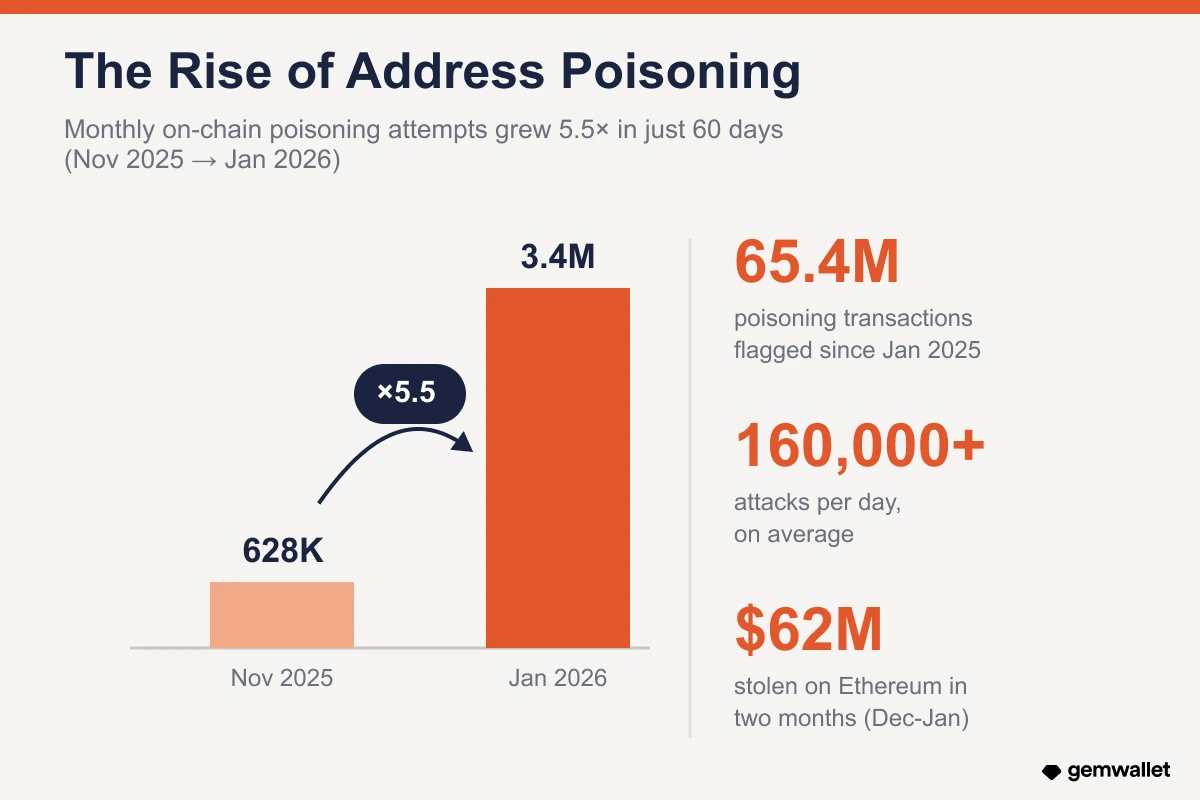 地址投毒嘗試在兩個月內成長了 5.5 倍。來源:Blockaid、ScamSniffer。
最大的地址投毒盜竊案
地址投毒已經讓使用者損失了數億美元——卡內基美隆大學的一項研究計算了 2.7 億次投毒嘗試,針對 1,700 萬潛在受害者。根據 CoinDesk,兩個最引人注目的案例顯示了單一地址錯誤如何變成災難:
- 6,800 萬美元 (WBTC),2024 年 5 月: 一位使用者將 1,155 WBTC 傳送到一個共享「0xd9A1…」字元的外觀相似地址。隨後進行了鏈上協商,攻擊者在幾天後歸還了資金——這是一個罕見的例外,而非常規。
- 5,000 萬美元 (USDT),2025 年 12 月: 受害者在測試交易後僅 26 分鐘就複製了一個投毒地址,並將近 5,000 萬 USDT 傳送給攻擊者;資金透過 Tornado Cash 洗錢。
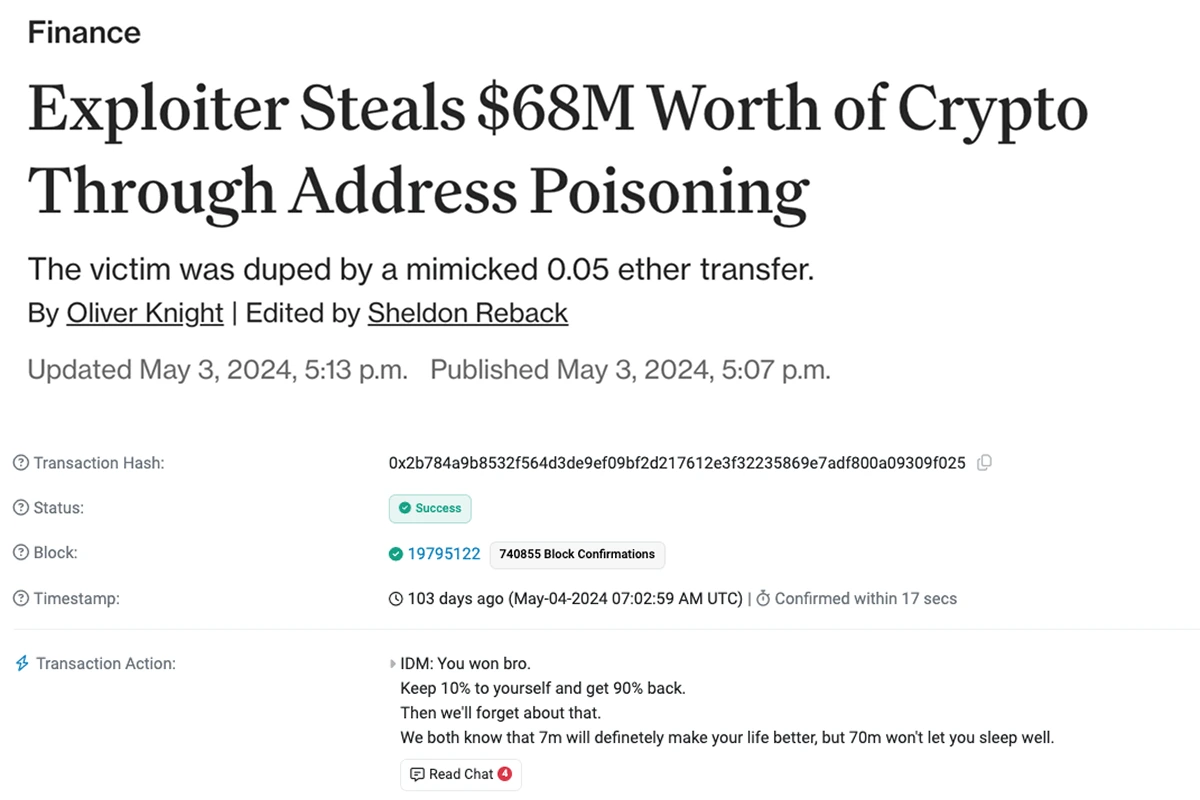 來自 6,800 萬美元地址投毒案例的鏈上訊息:「保留 10%,歸還 90%。」來源:Etherscan。
Gem Wallet 如何保護您的資產免受地址投毒
Gem Wallet 透過其自身的安全機制保護您的資產免受地址投毒,該機制內建於錢包中並自動執行——無需開啟。過濾功能適用於 Gem Wallet 支援的所有 100 多個區塊鏈,包括 Bitcoin、Solana、BNB Chain 等。我們不公開確切的演算法,因此攻擊者無法繞過它。原則上,保護分為三層:
隱藏無意義的微交易
如果傳入金額太小而沒有任何實際意義——例如 0.000001 USDT、TRX 的一小部分,或假代幣的零價值轉帳——Gem Wallet 不會在錢包介面中顯示它。這些灰塵轉帳僅存在於使您的歷史記錄變得雜亂,並在您面前滑入一個外觀相似的地址。螢幕上沒有交易,沒有誘餌——您的歷史記錄保持乾淨且資訊豐富。
標記外觀相似的地址
Gem Wallet 會檢查每個傳入地址與您剛剛使用的地址。例如,您將 ETH 傳送到一個以 0x7a3F 開頭並以 b21C 結尾的地址。一分鐘後,您的歷史記錄中出現了一筆來自具有相同 0x7a3F 和 b21C 但中間不同的地址的轉帳——Gem Wallet 看到了那種「親緣關係」並過濾掉假貨。整個攻擊依賴於地址之間的視覺相似性——這正是 Gem Wallet 偵測到的,保護其使用者免受外觀相似的影響。
聯絡人:從您的可信清單傳送
使用 Gem Wallet 聯絡人,您完全不再從歷史記錄中複製地址——這讓地址投毒沒有機會。聯絡人讓您儲存常用地址,用清晰的名稱標記每個地址——例如「Josh」、「Alice」或「儲蓄」——並在傳送時一鍵選擇正確的地址。單一聯絡人可以在不同網路上持有多個地址。Gem Wallet 建立在自我託管架構上,因此所有聯絡人都儲存在您裝置的本機上,沒有伺服器同步。有了可信的聯絡人清單,傳送到錯誤地址的機會幾乎降至零。
使用 Gem Wallet,您可以保持冷靜:團隊不斷追蹤新威脅和詐騙策略,並比大多數人更快地提供保護——因此您的資產始終保持安全。立即下載 Gem Wallet,自信地管理您的加密貨幣。


