

Table of Contents
在2025年11月至2026年1月之间,地址投毒攻击增长了5.5倍,人们因一个错误复制的地址损失了数百万美元。由于其自己的安全机制,Gem Wallet 在您看到之前就将投毒交易从您的历史记录中过滤掉了。
核心要点
- 损失高达数亿美元,2024年的一次攻击造成6800万美元损失,2025年12月的另一次攻击耗尽了5000万美元的 USDT (CoinDesk)。
- Gem Wallet 在钱包级别保护您的资产免受地址投毒,高级过滤会自动删除投毒交易,以用户安全为重。
Gem Wallet 如何在2024年发现地址投毒
Gem Wallet 在2024年初开始构建其针对地址投毒的安全机制,远早于攻击成为主流威胁。
随着 USDT 用户在 TRC20 上的数量增长,钱包充满了垃圾交易:界面变得混乱,这些微转账成为盗窃的诱饵。被盗资金的案例不断上升。
团队同时看到了两个问题,界面失去了实用性和清晰度,而真正的攻击载体正在打击用户。当其他钱包忽视这个问题并在数年后才开始过滤此类交易时,Gem Wallet 率先到达,因为它不断跟踪可能伤害用户的威胁。
什么是地址投毒
地址投毒是一种骗局,攻击者在您的交易历史记录中植入一个看起来相似的地址,希望您错误地复制它。它既不需要您的私钥也不需要黑客攻击,只需要您从历史记录中复制地址的习惯。攻击者生成一个地址,其首尾字符与您已经使用的地址相匹配;只有中间部分不同,几乎没有人检查中间部分。危险在于攻击看起来不像攻击:没有弹出窗口,没有签名请求,只是历史记录中看起来很熟悉的一行额外内容。
地址投毒攻击如何运作
攻击分三个步骤展开:
- 准备: 攻击者在公共区块链上观察您的活动并生成一个看起来相似的地址。
- 投毒: 他们向您发送一笔微转账,有时是假代币的零价值转账,因此它会与真实交易一起出现在您的历史记录中。
- 陷阱: 下次您从历史记录中复制「熟悉」的地址时,您的资金就会转到攻击者手中。
这听起来很原始,但它完美地发挥作用,而且涉及巨额资金。威胁并非静止不动:仅在2025年11月至2026年1月的两个月内,投毒尝试就增长了5.5倍,网络现在平均每天记录超过160,000次此类尝试。仅在以太坊上,用户在这短短时期内就损失了约6200万美元。
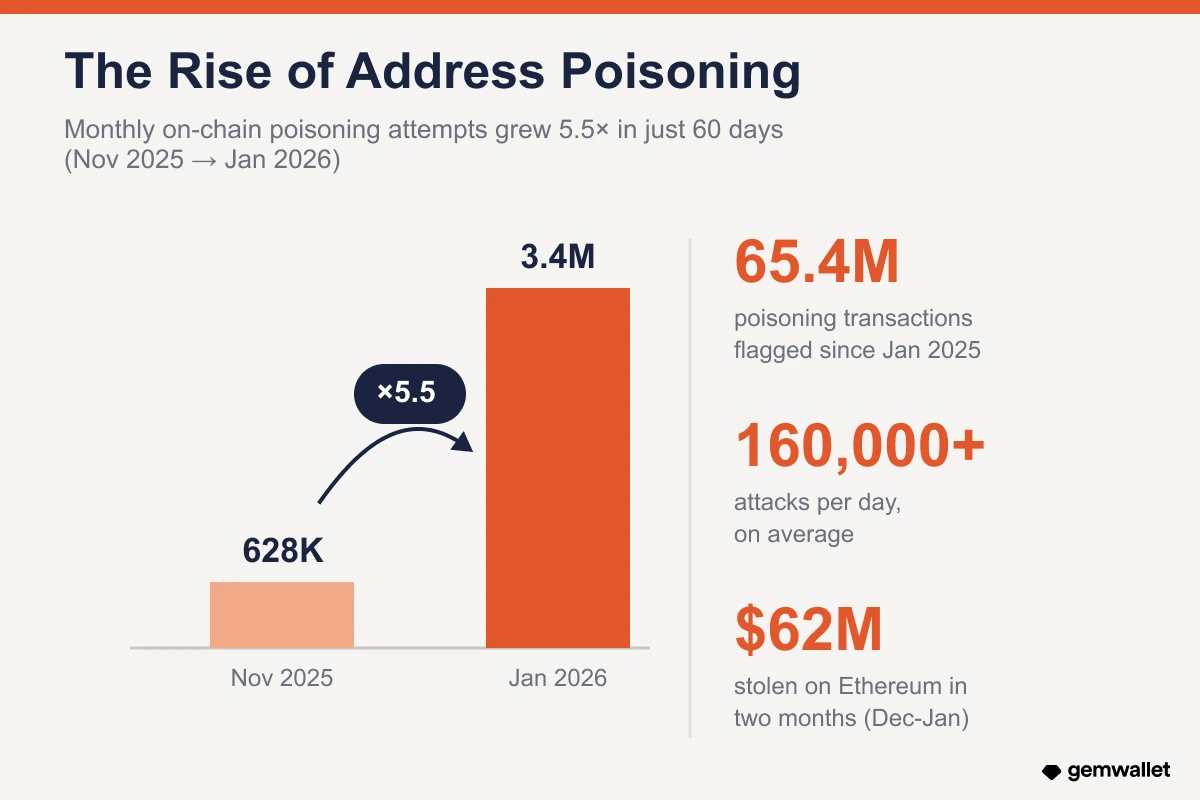 地址投毒尝试在两个月内增长了5.5倍。来源:Blockaid、ScamSniffer。
最大的地址投毒盗窃案
地址投毒已经使用户损失了数亿美元,卡内基梅隆大学的一项研究统计了2.7亿次投毒尝试,针对1700万潜在受害者。根据 CoinDesk 的报道,两个最引人注目的案例显示了单个地址错误如何演变成灾难:
- 6800万美元 (WBTC),2024年5月: 一位用户将1,155 WBTC 发送到一个共享「0xd9A1…」字符的相似地址。随后进行了链上谈判,攻击者几天后归还了资金,这是一个罕见的例外,而不是常规。
- 5000万美元 (USDT),2025年12月: 受害者在测试交易后仅26分钟就复制了一个投毒地址,并将近5000万 USDT 发送给了攻击者;这些资金通过 Tornado Cash 洗钱。
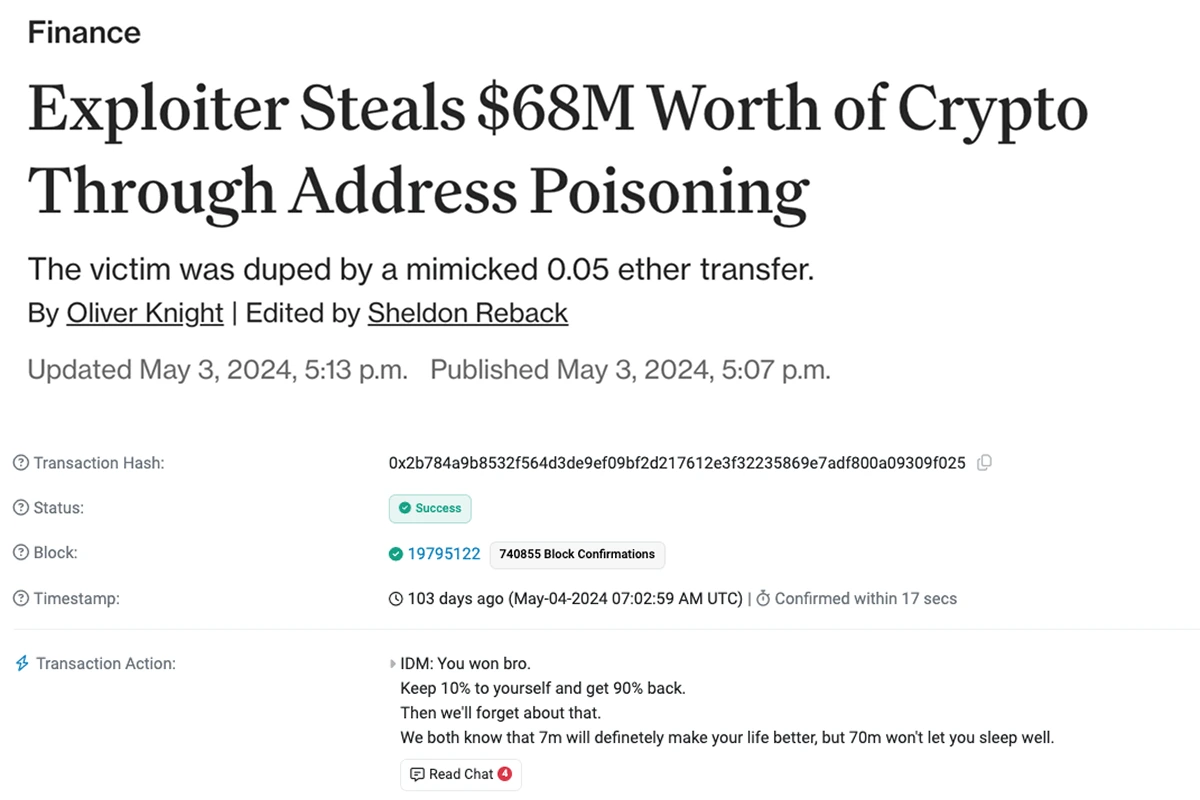 来自6800万美元地址投毒案的链上消息:「保留10%,归还90%」。来源:Etherscan。
Gem Wallet 如何保护您的资产免受地址投毒
Gem Wallet 通过其自己的安全机制保护您的资产免受地址投毒,该机制内置于钱包中并自动运行,无需打开任何东西。过滤功能适用于 Gem Wallet 支持的所有100多个区块链,包括 比特币、Solana、BNB Chain 等。我们不披露确切的算法,因此攻击者无法绕过它。原则上,保护分为三层:
隐藏无意义的微交易
如果传入金额太小而无法携带任何真实意义,例如0.000001 USDT、一小部分 TRX 或假代币的零价值转账,Gem Wallet 不会在钱包界面中显示它。这些粉尘转账的存在只是为了使您的历史记录变得混乱,并在您面前滑入一个看起来相似的地址。屏幕上没有交易,没有诱饵,您的历史记录保持干净和信息丰富。
标记看起来相似的地址
Gem Wallet 会检查每个传入地址与您刚刚使用的地址。例如,您将 ETH 发送到一个以 0x7a3F 开头并以 b21C 结尾的地址。一分钟后,您的历史记录中出现了一笔来自具有相同 0x7a3F 和 b21C 但中间不同的地址的转账,Gem Wallet 看到了这种「亲缘关系」并过滤掉了假地址。整个攻击都依赖于地址之间的视觉相似性,而这正是 Gem Wallet 检测到的,保护其用户免受相似地址的攻击。
联系人:从您的信任列表发送
使用 Gem Wallet 联系人,您可以完全不再从历史记录中复制地址,这使地址投毒没有机会。联系人允许您保存常用地址,为每个地址标记一个清晰的名称,如「Josh」、「Alice」或「储蓄」,并在发送时一键选择正确的地址。单个联系人可以在不同网络中保存多个地址。Gem Wallet 基于自托管架构构建,因此所有联系人都本地存储在您的设备上,无需服务器同步。有了可信的联系人列表,发送到错误地址的机会几乎为零。
使用 Gem Wallet,您可以保持冷静:团队不断跟踪新威胁和诈骗策略,并比大多数人更快地提供保护,因此您的资产始终保持安全。立即下载 Gem Wallet,自信地管理您的加密货币。


