

Table of Contents
ระหว่างเดือนพฤศจิกายน 2025 ถึงมกราคม 2026 การโจมตี address poisoning เพิ่มขึ้น 5.5 เท่า และผู้คนเสียเงินหลายล้านจากการคัดลอกแอดเดรสที่ผิดเพียงแอดเดรสเดียว ด้วยกลไกความปลอดภัยของตัวเอง Gem Wallet กรองธุรกรรมที่ถูกวางยาพิษออกจากประวัติของคุณก่อนที่คุณจะเห็นมัน
ประเด็นสำคัญ
- ความเสียหายหลายร้อยล้าน การโจมตีหนึ่งครั้งในปี 2024 ทำให้เสีย 68 ล้านดอลลาร์ และอีกครั้งในเดือนธันวาคม 2025 ดูด 50 ล้านดอลลาร์ใน USDT (CoinDesk)
- Gem Wallet ปกป้องสินทรัพย์ของคุณจาก address poisoning ที่ระดับกระเป๋าเงิน การกรองขั้นสูงลบธุรกรรมที่ถูกวางยาพิษออกโดยอัตโนมัติ โดยคำนึงถึงความปลอดภัยของผู้ใช้
Gem Wallet เริ่มสังเกตเห็น Address Poisoning ในปี 2024 อย่างไร
Gem Wallet เริ่มสร้างกลไกความปลอดภัยของตัวเองต่อต้าน address poisoning ในต้นปี 2024 ก่อนที่การโจมตีจะกลายเป็นภัยคุกคามหลัก
เมื่อจำนวนผู้ใช้ USDT บน TRC20 เติบโต กระเป๋าเงินเต็มไปด้วยธุรกรรมสแปม อินเทอร์เฟซกลายเป็นรกรุงรัง และการโอนขนาดเล็กเหล่านั้นทำหน้าที่เป็นเหยื่อสำหรับการขโมย กรณีของเงินที่ถูกขโมยเพิ่มขึ้น
ทีมเห็นปัญหาสองอย่างพร้อมกัน อินเทอร์เฟซกำลังสูญเสียประโยชน์และความชัดเจน ในขณะที่เวกเตอร์การโจมตีที่แท้จริงกำลังโจมตีผู้ใช้ ในขณะที่กระเป๋าเงินอื่นเพิกเฉยต่อปัญหาและเริ่มกรองธุรกรรมเหล่านั้นหลายปีต่อมา Gem Wallet ไปถึงในหมู่กลุ่มแรกๆ เพราะมันติดตามภัยคุกคามที่อาจทำอันตรายต่อผู้ใช้ของมันอย่างต่อเนื่อง
Address Poisoning คืออะไร
Address poisoning คือการหลอกลวงที่ผู้โจมตีวางแอดเดรสที่คล้ายกันในประวัติธุรกรรมของคุณ หวังว่าคุณจะคัดลอกมันโดยไม่ตั้งใจ มันไม่ต้องการคีย์ส่วนตัวของคุณหรือการแฮก เพียงแค่นิสัยของคุณในการคัดลอกแอดเดรสจากประวัติ ผู้โจมตีสร้างแอดเดรสที่ตัวอักษรแรกและสุดท้ายตรงกับที่คุณใช้อยู่แล้ว เฉพาะตรงกลางที่ต่าง และเกือบไม่มีใครตรวจสอบตรงกลาง อันตรายคือการโจมตีไม่ดูเหมือนการโจมตี ไม่มีป๊อปอัพและไม่มีคำขอลายเซ็น เพียงแค่บรรทัดเพิ่มเติมหนึ่งบรรทัดในประวัติของคุณที่ดูคุ้นเคย
การโจมตี Address Poisoning ทำงานอย่างไร
การโจมตีเกิดขึ้นในสามขั้นตอน
- การเตรียม: ผู้โจมตีเฝ้าดูกิจกรรมของคุณบน blockchain สาธารณะและสร้างแอดเดรสที่คล้ายกัน
- การวางยาพิษ: พวกเขาส่งการโอนขนาดเล็กให้คุณ บางครั้งเป็นการโอนมูลค่าศูนย์ของโทเค็นปลอม เพื่อให้มันตกลงในประวัติของคุณถัดจากของจริง
- กับดัก: ครั้งต่อไปที่คุณคัดลอกแอดเดรส “คุ้นเคย” จากประวัติของคุณ เงินของคุณไปยังผู้โจมตี
มันฟังดูง่าย แต่มันทำงานได้อย่างสมบูรณ์แบบและเป็นจำนวนเงินมหาศาล และภัยคุกคามไม่หยุดนิ่ง ในเวลาเพียงสองเดือน จากพฤศจิกายน 2025 ถึงมกราคม 2026 ความพยายามวางยาพิษเพิ่มขึ้น 5.5 เท่า และเครือข่ายบันทึกมากกว่า 160,000 ครั้งต่อวันโดยเฉลี่ย บน Ethereum เพียงอย่างเดียว ผู้ใช้เสียประมาณ 62 ล้านดอลลาร์ในช่วงเวลาสั้นๆนั้น
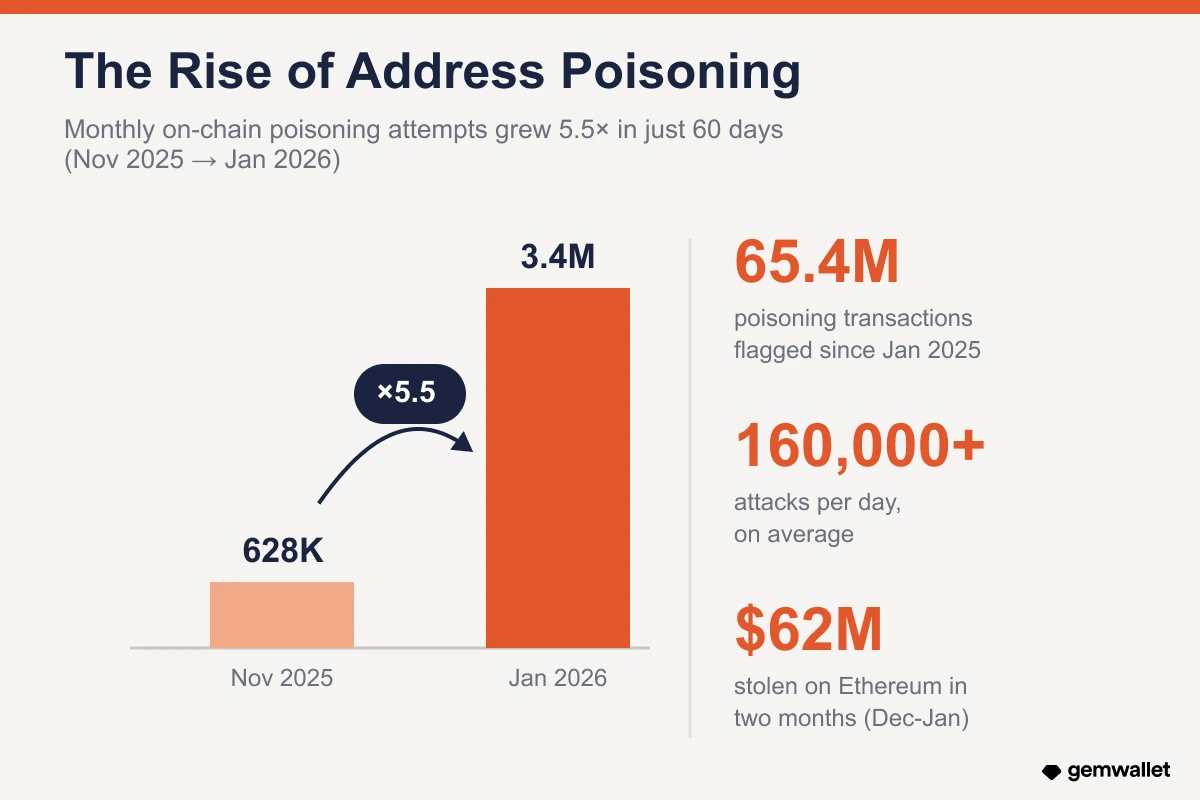 ความพยายามโจมตี address poisoning เพิ่มขึ้น 5.5 เท่าในสองเดือน แหล่งที่มา: Blockaid, ScamSniffer
การโจรกรรม Address Poisoning ที่ใหญ่ที่สุด
Address poisoning ทำให้ผู้ใช้เสียเงินหลายร้อยล้านดอลลาร์แล้ว การศึกษาของ Carnegie Mellon นับ 270 ล้านครั้งของความพยายามวางยาพิษที่กำหนดเป้าเหยื่อที่อาจเป็นไปได้ 17 ล้านคน ตาม CoinDesk กรณีที่ดังที่สุดสองกรณีแสดงให้เห็นว่าข้อผิดพลาดแอดเดรสเดียวกลายเป็นภัยพิบัติ
- 68 ล้านดอลลาร์ (WBTC), พฤษภาคม 2024: ผู้ใช้ส่ง 1,155 WBTC ไปยังแอดเดรสที่คล้ายกันที่แชร์อักขระ “0xd9A1…” การเจรจาบนเชนตามมา และผู้โจมตีคืนเงินหลายวันต่อมา ข้อยกเว้นที่หายาก ไม่ใช่กฎ
- 50 ล้านดอลลาร์ (USDT), ธันวาคม 2025: เหยื่อคัดลอกแอดเดรสที่ถูกวางยาพิษเพียง 26 นาทีหลังจากธุรกรรมทดสอบและส่งเกือบ 50 ล้าน USDT ไปยังผู้โจมตี เงินถูกฟอกผ่าน Tornado Cash
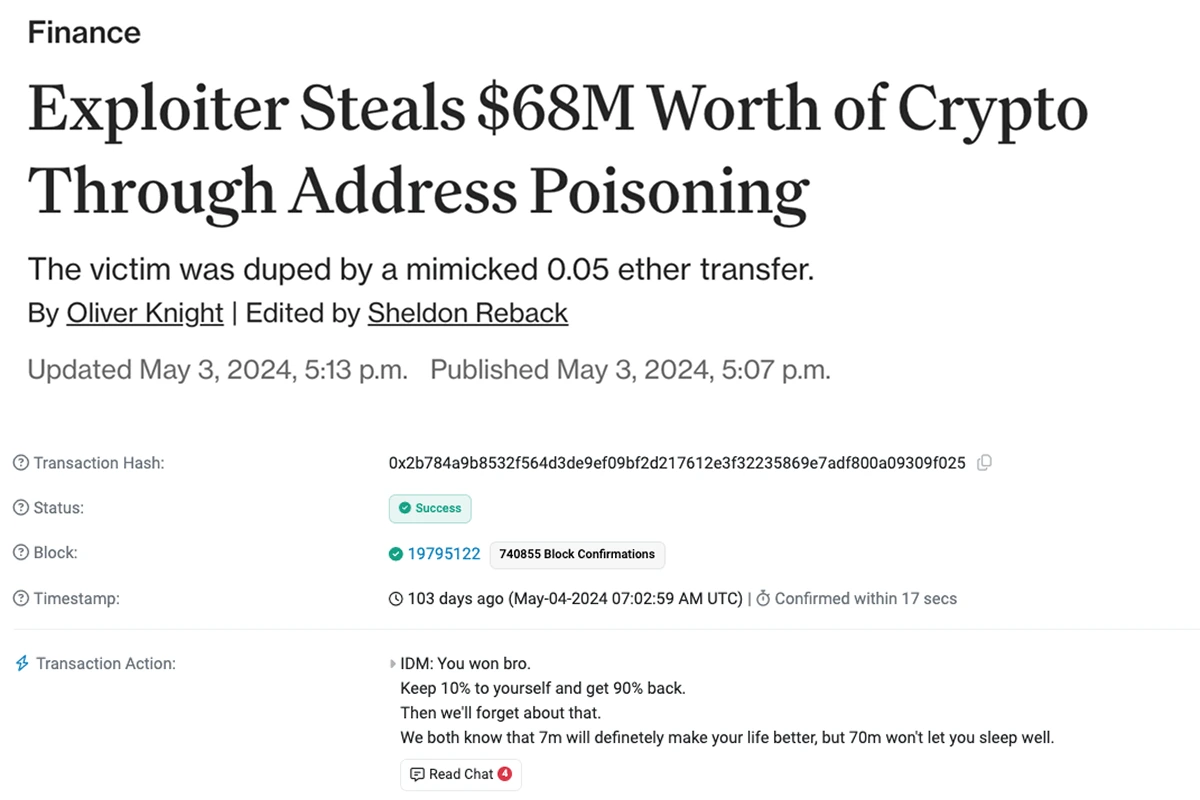 ข้อความบนเชนจากกรณี address poisoning 68 ล้านดอลลาร์: “เก็บ 10% คืน 90%” แหล่งที่มา: Etherscan
Gem Wallet ปกป้องสินทรัพย์ของคุณจาก Address Poisoning อย่างไร
Gem Wallet ปกป้องสินทรัพย์ของคุณจาก address poisoning ด้วยกลไกความปลอดภัยของตัวเอง สร้างอยู่ในกระเป๋าเงินและทำงานโดยอัตโนมัติ ไม่มีอะไรต้องเปิด การกรองทำงานในทั้งหมด 100+ blockchain ที่ Gem Wallet รองรับ รวมถึง Bitcoin, Solana, BNB Chain และอื่นๆ เราไม่เปิดเผยอัลกอริทึมที่แน่นอน เพื่อผู้โจมตีจะหาทางหลบเลี่ยงไม่ได้ โดยหลักการ การป้องกันทำงานในสามชั้น
ซ่อนธุรกรรมขนาดเล็กที่ไร้ความหมาย
ถ้าจำนวนที่เข้ามาเล็กเกินไปที่จะมีความหมายจริง เช่น 0.000001 USDT เศษส่วนของเซนต์ใน TRX หรือการโอนมูลค่าศูนย์ของโทเค็นปลอม Gem Wallet ไม่แสดงมันในอินเทอร์เฟซกระเป๋าเงิน การโอนขนาดเล็กเหล่านี้มีอยู่เพื่อทำให้ประวัติของคุณรกรุงรังและแอดเดรสที่คล้ายกันมาอยู่ตรงหน้าคุณ ไม่มีธุรกรรมบนหน้าจอ ไม่มีเหยื่อ และประวัติของคุณยังคงสะอาดและให้ข้อมูล
ทำเครื่องหมายแอดเดรสที่คล้ายกัน
Gem Wallet ตรวจสอบทุกแอดเดรสที่เข้ามากับที่คุณเพิ่งใช้ เช่น คุณส่ง ETH ไปยังแอดเดรสที่เริ่มด้วย 0x7a3F และลงท้ายด้วย b21C หนึ่งนาทีต่อมา การโอนมาถึงในประวัติของคุณจากแอดเดรสที่มี 0x7a3F และ b21C เหมือนกันแต่ตรงกลางต่าง Gem Wallet เห็น “ความเป็นญาติ” นั้นและกรองของปลอมออก การโจมตีทั้งหมดพึ่งความคล้ายคลึงทางสายตาระหว่างแอดเดรส และนั่นคือสิ่งที่ Gem Wallet ตรวจจับ ปกป้องผู้ใช้จากของที่คล้ายกัน
รายชื่อติดต่อ ส่งจากรายการที่เชื่อถือของคุณ
ด้วย Gem Wallet Contacts คุณหยุดการคัดลอกแอดเดรสจากประวัติทั้งหมด ซึ่งทำให้ address poisoning ไม่มีช่องโหว่ Contacts ให้คุณบันทึกแอดเดรสที่ใช้บ่อย ติดป้ายแต่ละแอดเดรสด้วยชื่อที่ชัดเจน เช่น “Josh”, “Alice” หรือ “Savings” และเลือกแอดเดรสที่ถูกต้องด้วยการแตะเดียวเมื่อส่ง รายชื่อติดต่อเดียวสามารถเก็บแอดเดรสหลายตัวในเครือข่ายต่างๆได้ Gem Wallet สร้างบนสถาปัตยกรรม self-custody ดังนั้นรายชื่อติดต่อทั้งหมดถูกเก็บไว้ในเครื่องของคุณ ไม่มีการซิงค์เซิร์ฟเวอร์ ด้วยรายชื่อติดต่อที่เชื่อถือ โอกาสในการส่งไปยังแอดเดรสที่ผิดลดลงเกือบเป็นศูนย์
ด้วย Gem Wallet คุณสามารถอยู่อย่างสงบได้ ทีมติดตามภัยคุกคามใหม่และกลวิธีการหลอกลวงอย่างต่อเนื่องและส่งมอบการป้องกันเร็วกว่าส่วนใหญ่ เพื่อสินทรัพย์ของคุณจะปลอดภัยตลอดเวลา ดาวน์โหลด Gem Wallet และจัดการคริปโตของคุณด้วยความมั่นใจวันนี้


