

Table of Contents
2025년 11월과 2026년 1월 사이에 주소 중독 공격이 5.5배 증가했으며 - 사람들은 하나의 잘못 복사된 주소로 수백만 달러를 잃었습니다. 자체 보안 메커니즘 덕분에 Gem Wallet은 중독된 거래를 보기 전에 기록에서 필터링합니다.
핵심 요점
- 손실은 수억 달러에 달합니다 - 2024년의 한 공격은 6,800만 달러의 비용이 들었고, 2025년 12월의 또 다른 공격은 USDT 5,000만 달러를 빼냈습니다 (CoinDesk).
- Gem Wallet은 지갑 수준에서 주소 중독으로부터 자산을 보호합니다 - 고급 필터링이 사용자의 안전을 염두에 두고 중독된 거래를 자동으로 제거합니다.
Gem Wallet이 2024년에 주소 중독을 발견한 방법
Gem Wallet은 2024년 초에 주소 중독에 대한 자체 보안 메커니즘 구축을 시작했습니다 - 공격이 주류 위협이 되기 훨씬 전입니다.
TRC20의 USDT 사용자 수가 증가함에 따라 지갑은 스팸 거래로 가득 찼습니다: 인터페이스가 어수선해지고 그 마이크로 전송은 도난의 미끼 역할을 했습니다. 자금 도난 사례가 증가하고 있었습니다.
팀은 두 가지 문제를 동시에 보았습니다 - 인터페이스가 유용성과 명확성을 잃고 있었고, 실제 공격 벡터가 사용자를 공격하고 있었습니다. 다른 지갑들이 문제를 무시하고 몇 년 후에야 그러한 거래를 필터링하기 시작한 반면, Gem Wallet은 최초로 그곳에 도달했습니다 - 사용자에게 해를 끼칠 수 있는 위협을 지속적으로 추적하기 때문입니다.
주소 중독이란 무엇인가요
주소 중독은 공격자가 여러분의 거래 기록에 유사한 주소를 심어 실수로 복사하기를 바라는 사기입니다. 개인 키나 해킹이 필요하지 않습니다 - 기록에서 주소를 복사하는 여러분의 습관만 있으면 됩니다. 공격자는 여러분이 이미 사용하는 주소의 첫 번째와 마지막 문자가 일치하는 주소를 생성합니다; 중간만 다르고 거의 아무도 중간을 확인하지 않습니다. 위험한 점은 공격이 공격처럼 보이지 않는다는 것입니다: 팝업도 없고 서명 요청도 없습니다 - 기록에 익숙해 보이는 추가 줄 하나만 있습니다.
주소 중독 공격이 작동하는 방법
공격은 세 단계로 전개됩니다:
- 준비: 공격자는 공개 블록체인에서 여러분의 활동을 관찰하고 유사한 주소를 생성합니다.
- 중독: 그들은 마이크로 전송을 보냅니다 - 때로는 가짜 토큰의 제로 가치 전송 - 그래서 실제 거래 옆 기록에 정착합니다.
- 함정: 다음에 기록에서 “익숙한” 주소를 복사할 때 자금이 공격자에게 갑니다.
원시적으로 들립니다 - 하지만 완벽하게 작동하며, 엄청난 금액으로 작동합니다. 그리고 위협은 정체되어 있지 않습니다: 2025년 11월부터 2026년 1월까지 단 두 달 만에 중독 시도가 5.5배 증가했으며, 네트워크는 이제 평균적으로 하루에 160,000건 이상을 기록합니다. Ethereum만 해도 그 짧은 기간 동안 사용자는 약 6,200만 달러를 잃었습니다.
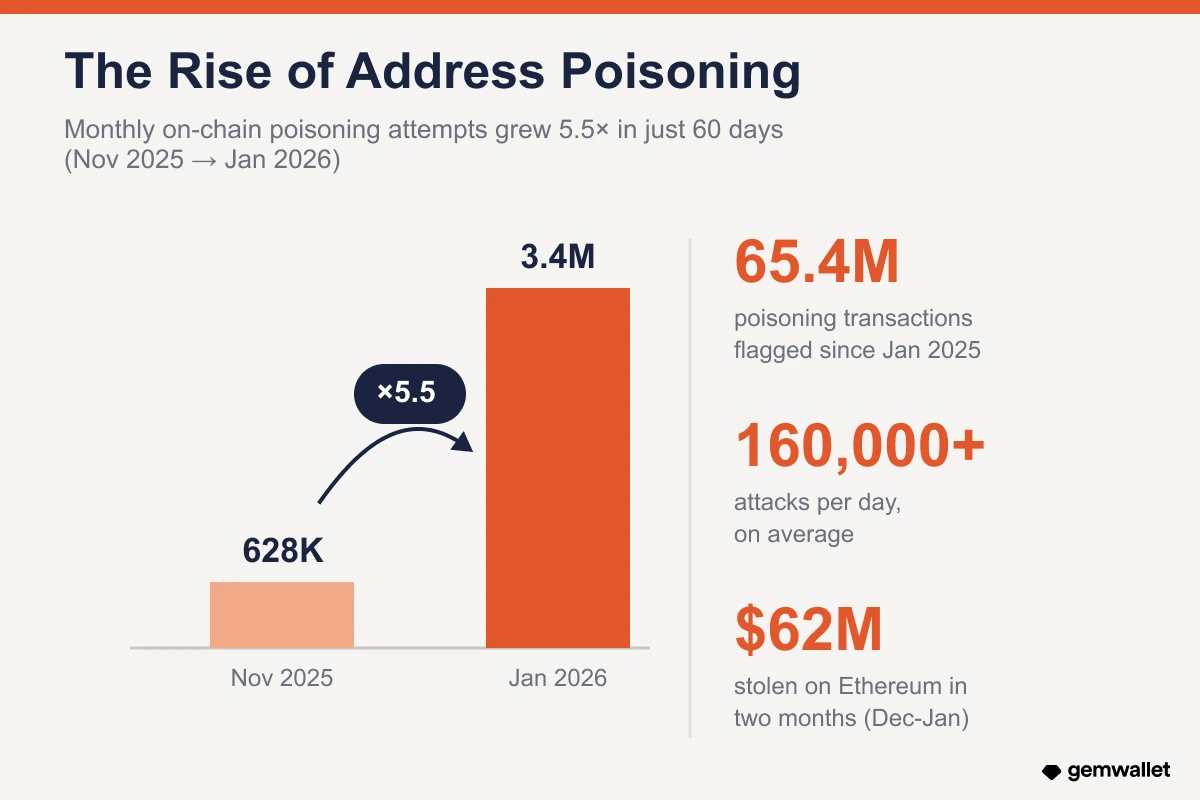 주소 중독 시도는 두 달 만에 5.5배 증가했습니다. 출처: Blockaid, ScamSniffer.
가장 큰 주소 중독 도난
주소 중독은 이미 사용자에게 수억 달러의 비용을 들였습니다 - Carnegie Mellon 연구는 1,700만 명의 잠재적 피해자를 대상으로 한 2억 7,000만 건의 중독 시도를 집계했습니다. CoinDesk에 따르면 가장 큰 두 사례는 하나의 주소 실수가 어떻게 재앙으로 변하는지 보여줍니다:
- 6,800만 달러 (WBTC), 2024년 5월: 사용자가 “0xd9A1…” 문자를 공유하는 유사한 주소로 1,155 WBTC를 보냈습니다. 온체인 협상이 이어졌고 공격자는 며칠 후 자금을 반환했습니다 - 드문 예외이지 규칙이 아닙니다.
- 5,000만 달러 (USDT), 2025년 12월: 피해자는 테스트 거래 후 단 26분 만에 중독된 주소를 복사하고 거의 5,000만 USDT를 공격자에게 보냈습니다; 자금은 Tornado Cash를 통해 세탁되었습니다.
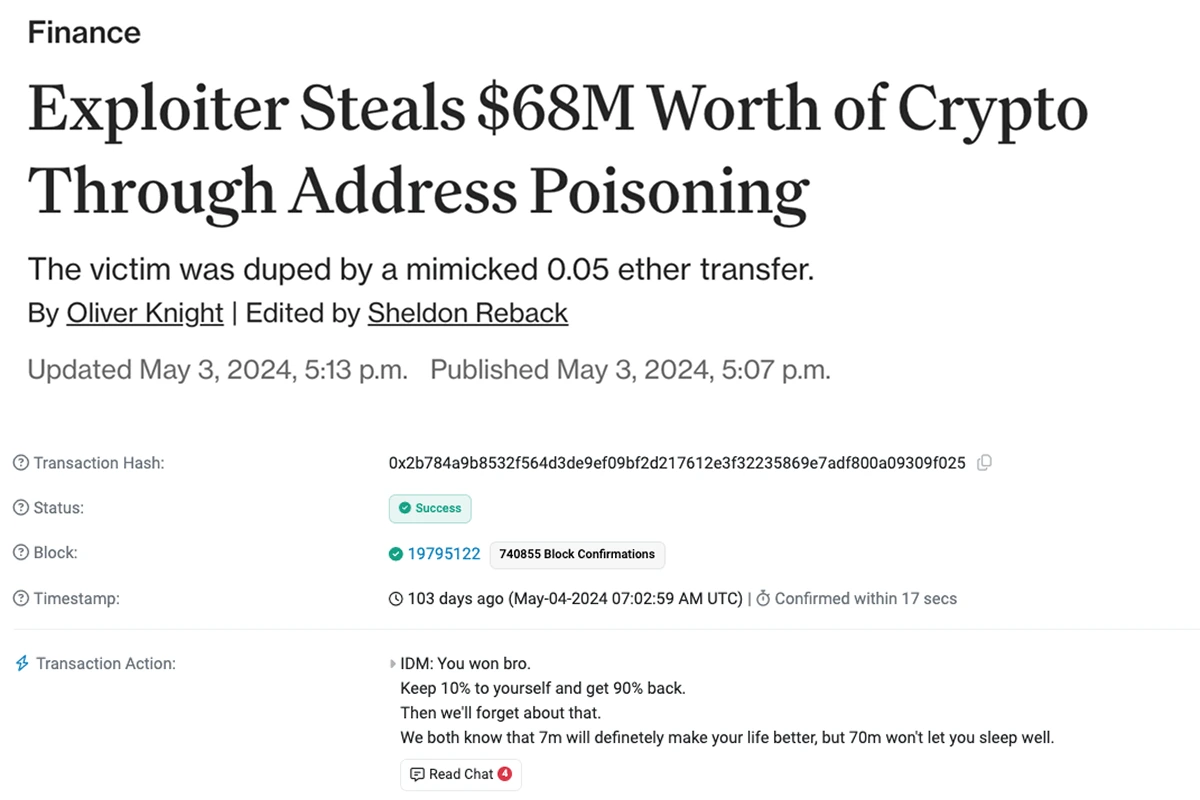 6,800만 달러 주소 중독 사례의 온체인 메시지: “10%를 보관하고 90%를 반환하세요.” 출처: Etherscan.
Gem Wallet이 주소 중독으로부터 자산을 보호하는 방법
Gem Wallet은 지갑에 내장되어 자동으로 실행되는 자체 보안 메커니즘으로 주소 중독으로부터 자산을 보호합니다 - 켤 것이 없습니다. 필터링은 Bitcoin, Solana, BNB Chain 등을 포함하여 Gem Wallet이 지원하는 100개 이상의 모든 블록체인에서 작동합니다. 우리는 공격자가 우회할 수 없도록 정확한 알고리즘을 공개하지 않습니다. 원칙적으로 보호는 세 계층으로 작동합니다:
무의미한 마이크로 거래 숨기기
들어오는 금액이 실제 의미를 전달하기에 너무 작은 경우 - 예를 들어 0.000001 USDT, TRX의 1센트 미만 또는 가짜 토큰의 제로 가치 전송 - Gem Wallet은 지갑 인터페이스에 표시하지 않습니다. 이러한 먼지 전송은 기록을 어수선하게 하고 유사한 주소를 여러분 앞에 놓기 위해서만 존재합니다. 화면에 거래가 없으면 미끼도 없습니다 - 그리고 기록은 깨끗하고 유익하게 유지됩니다.
유사 주소 플래그 지정
Gem Wallet은 모든 들어오는 주소를 방금 사용한 주소와 비교합니다. 예를 들어 0x7a3F로 시작하고 b21C로 끝나는 주소로 ETH를 보냅니다. 1분 후 같은 0x7a3F와 b21C를 가진 주소에서 전송이 기록에 나타나지만 중간이 다릅니다 - Gem Wallet은 그 “친족 관계"를 보고 가짜를 필터링합니다. 전체 공격은 주소 간의 시각적 유사성에 달려 있습니다 - 그리고 그것이 바로 Gem Wallet이 감지하여 사용자를 유사로부터 보호하는 것입니다.
연락처: 신뢰할 수 있는 목록에서 보내기
Gem Wallet 연락처를 사용하면 기록에서 주소를 복사하는 것을 완전히 중단합니다 - 이는 주소 중독에 여지를 남기지 않습니다. 연락처를 사용하면 자주 사용하는 주소를 저장하고 각각에 “Josh”, “Alice” 또는 “저축"과 같은 명확한 이름으로 레이블을 지정하고 보낼 때 한 번의 탭으로 올바른 것을 선택할 수 있습니다. 단일 연락처는 서로 다른 네트워크에 걸쳐 여러 주소를 보유할 수 있습니다. Gem Wallet은 자기 수탁 아키텍처로 구축되어 있으므로 모든 연락처는 서버 동기화 없이 장치에 로컬로 저장됩니다. 신뢰할 수 있는 연락처 목록을 사용하면 잘못된 주소로 보낼 가능성이 거의 0에 가깝게 떨어집니다.
Gem Wallet을 사용하면 안심할 수 있습니다: 팀은 새로운 위협과 사기 전술을 지속적으로 추적하고 대부분보다 빠르게 보호를 제공합니다 - 따라서 자산은 항상 안전하게 유지됩니다. Gem Wallet을 다운로드하고 오늘 자신있게 암호화폐를 관리하세요.


