

Table of Contents
Antara November 2025 dan Januari 2026, serangan address poisoning tumbuh 5,5x - dan orang kehilangan jutaan karena satu alamat yang disalin dengan salah. Berkat mekanisme keamanannya sendiri, Gem Wallet menyaring transaksi yang dipoisoning dari riwayat Anda sebelum Anda pernah melihatnya.
Poin-poin utama
- Kerugian mencapai ratusan juta - satu serangan 2024 menelan biaya $68M, dan yang lain di Desember 2025 menguras $50M dalam USDT (CoinDesk).
- Gem Wallet melindungi aset Anda dari address poisoning di tingkat dompet - penyaringan canggih secara otomatis menghapus transaksi yang dipoisoning, dengan keselamatan penggunanya dalam pikiran.
Bagaimana Gem Wallet melihat address poisoning di tahun 2024
Gem Wallet mulai membangun mekanisme keamanannya sendiri terhadap address poisoning di awal 2024 - jauh sebelum serangan menjadi ancaman mainstream.
Saat jumlah pengguna USDT di TRC20 tumbuh, dompet dipenuhi dengan transaksi spam: antarmuka menjadi berantakan, dan transfer mikro tersebut berfungsi sebagai umpan untuk pencurian. Kasus dana yang dicuri meningkat.
Tim melihat dua masalah sekaligus - antarmuka kehilangan kegunaan dan kejelasannya, sementara vektor serangan nyata menghantam pengguna. Sementara dompet lain mengabaikan masalah dan baru mulai menyaring transaksi seperti itu bertahun-tahun kemudian, Gem Wallet sampai di sana di antara yang pertama - karena secara konstan melacak ancaman yang dapat membahayakan penggunanya.
Apa itu address poisoning
Address poisoning adalah scam di mana penyerang menanam alamat mirip di riwayat transaksi Anda, berharap Anda menyalinnya karena kesalahan. Ini tidak memerlukan private key Anda maupun hack - hanya kebiasaan Anda menyalin alamat dari riwayat. Penyerang menghasilkan alamat yang karakter pertama dan terakhirnya cocok dengan yang sudah Anda gunakan; hanya bagian tengah yang berbeda, dan hampir tidak ada yang memeriksa bagian tengah. Bahayanya adalah serangan tidak terlihat seperti serangan: tidak ada pop-up dan tidak ada permintaan tanda tangan - hanya satu baris tambahan di riwayat Anda yang terlihat familiar.
Bagaimana serangan address poisoning bekerja
Serangan terbentang dalam tiga langkah:
- Persiapan: Penyerang mengawasi aktivitas Anda di blockchain publik dan menghasilkan alamat mirip.
- Poisoning: Mereka mengirim transfer mikro kepada Anda - kadang-kadang transfer dengan nilai nol dari token palsu - sehingga menetap di riwayat Anda di samping yang asli.
- Jebakan: Kali berikutnya Anda menyalin alamat “familiar” dari riwayat Anda, dana Anda pergi ke penyerang.
Kedengarannya primitif - tetapi ini bekerja dengan sempurna, dan untuk jumlah yang sangat besar. Dan ancaman tidak berdiri diam: hanya dalam dua bulan, dari November 2025 hingga Januari 2026, upaya poisoning tumbuh 5,5x, dan jaringan sekarang mencatat lebih dari 160.000 dari mereka per hari rata-rata. Di Ethereum saja, pengguna kehilangan sekitar $62M selama periode singkat itu.
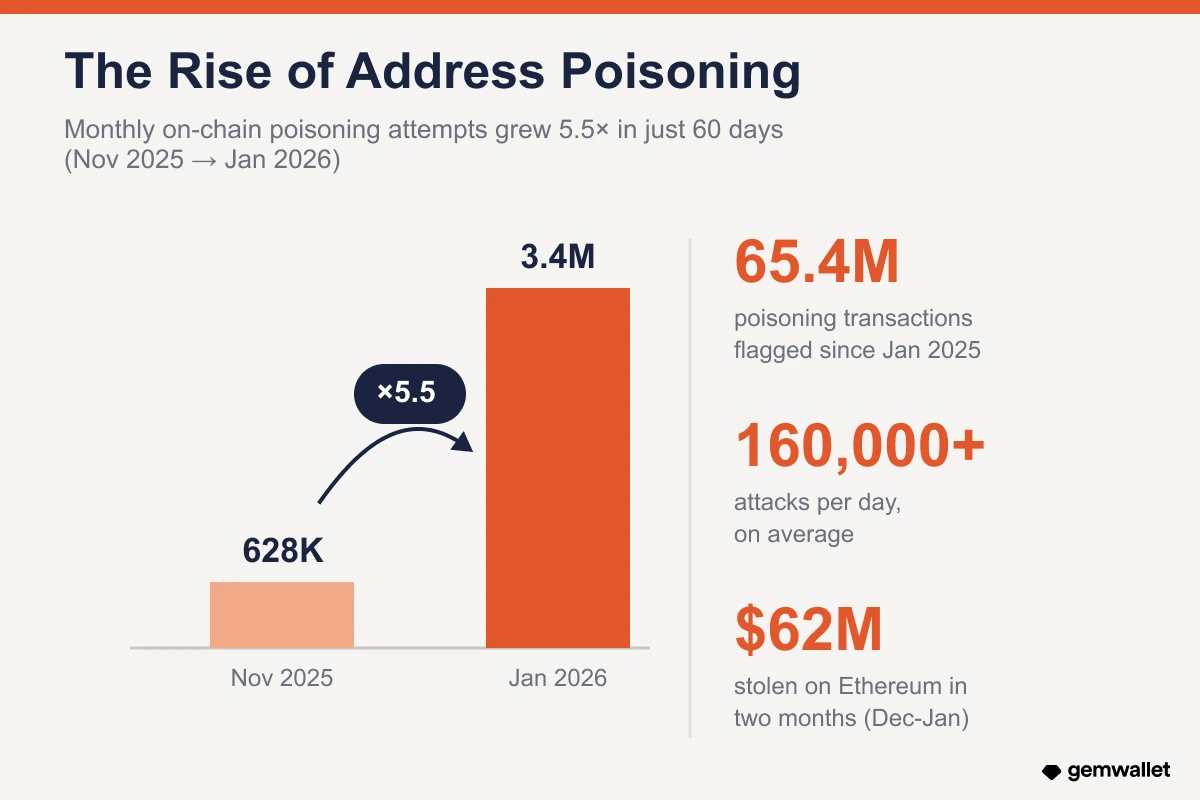 Upaya address poisoning tumbuh 5,5x dalam dua bulan. Sumber: Blockaid, ScamSniffer.
Pencurian address poisoning terbesar
Address poisoning telah menelan biaya pengguna ratusan juta dolar - sebuah studi Carnegie Mellon menghitung 270 juta upaya poisoning yang menargetkan 17 juta korban potensial. Menurut CoinDesk, dua dari kasus paling keras menunjukkan bagaimana satu kesalahan alamat berubah menjadi bencana:
- $68M (WBTC), Mei 2024: Seorang pengguna mengirim 1.155 WBTC ke alamat mirip yang berbagi karakter “0xd9A1…”. Negosiasi on-chain terjadi, dan penyerang mengembalikan dana beberapa hari kemudian - pengecualian langka, bukan aturan.
- $50M (USDT), Desember 2025: Korban menyalin alamat yang dipoisoning hanya 26 menit setelah transaksi uji dan mengirim hampir 50M USDT ke penyerang; dana tersebut dicuci melalui Tornado Cash.
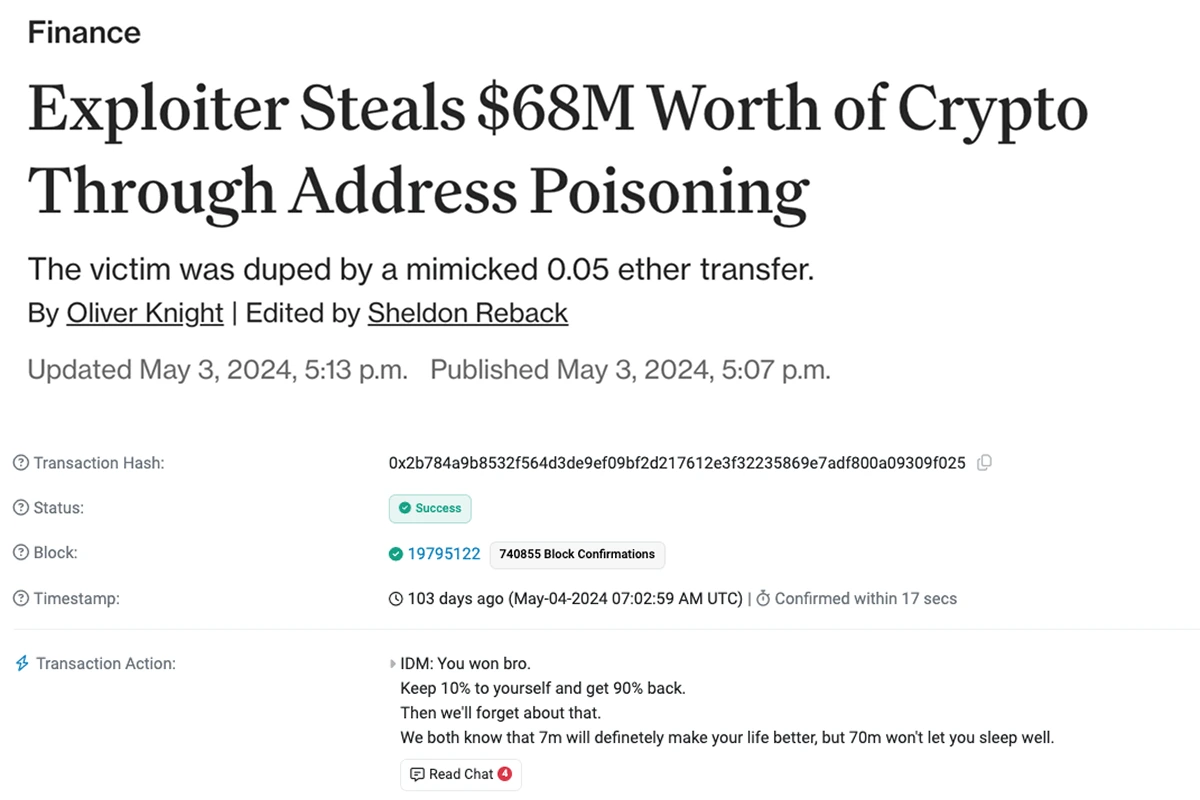 Pesan on-chain dari kasus address poisoning $68M: “simpan 10%, kembalikan 90%.” Sumber: Etherscan.
Bagaimana Gem Wallet melindungi aset Anda dari address poisoning
Gem Wallet melindungi aset Anda dari address poisoning dengan mekanisme keamanannya sendiri, dibangun ke dalam dompet dan berjalan secara otomatis - tidak ada yang perlu diaktifkan. Penyaringan bekerja di semua 100+ blockchain yang didukung Gem Wallet, termasuk Bitcoin, Solana, BNB Chain, dan lainnya. Kami tidak mengungkapkan algoritma yang tepat, jadi penyerang tidak dapat mengatasinya. Secara prinsip, perlindungan bekerja dalam tiga lapisan:
Menyembunyikan transaksi mikro yang tidak bermakna
Jika jumlah yang masuk terlalu kecil untuk membawa makna nyata - katakanlah, 0,000001 USDT, sebagian kecil dari sen dalam TRX, atau transfer dengan nilai nol dari token palsu - Gem Wallet tidak menampilkannya di antarmuka dompet. Transfer dust ini hanya ada untuk mengacaukan riwayat Anda dan menyelipkan alamat mirip di depan Anda. Tidak ada transaksi di layar, tidak ada umpan - dan riwayat Anda tetap bersih dan informatif.
Menandai alamat mirip
Gem Wallet memeriksa setiap alamat yang masuk terhadap yang baru saja Anda gunakan. Misalnya, Anda mengirim ETH ke alamat yang dimulai dengan 0x7a3F dan berakhir di b21C. Satu menit kemudian, transfer mendarat di riwayat Anda dari alamat dengan 0x7a3F dan b21C yang sama tetapi bagian tengah yang berbeda - Gem Wallet melihat “kekerabatan” itu dan menyaring yang palsu. Seluruh serangan bertumpu pada kesamaan visual antara alamat - dan itulah yang tepat yang dideteksi Gem Wallet, melindungi penggunanya dari yang mirip.
Kontak: kirim dari daftar terpercaya Anda
Dengan Gem Wallet Contacts, Anda berhenti menyalin alamat dari riwayat sama sekali - yang tidak meninggalkan celah untuk address poisoning. Contacts memungkinkan Anda menyimpan alamat yang sering digunakan, memberi label pada masing-masing dengan nama yang jelas - seperti “Josh,” “Alice,” atau “Savings” - dan memilih yang tepat dalam satu ketukan saat mengirim. Satu kontak dapat menampung beberapa alamat di berbagai jaringan. Gem Wallet dibangun di atas arsitektur self-custody, jadi semua kontak disimpan secara lokal di perangkat Anda, tanpa sinkronisasi server. Dengan daftar kontak yang terpercaya, peluang mengirim ke alamat yang salah turun mendekati nol.
Dengan Gem Wallet, Anda dapat tetap tenang: tim secara konstan melacak ancaman baru dan taktik scam dan mengirimkan perlindungan lebih cepat daripada kebanyakan - jadi aset Anda tetap aman setiap saat. Unduh Gem Wallet dan kelola crypto Anda dengan percaya diri hari ini.


